Как исправить ошибку 0x80070422 при запуске брандмауэра Windows
Служебные окна Windows (regedit, eventvwr, control) открываются так: нажми Win и R вместе, введи имя команды и нажми Enter.
- Win + R →
services.msc→ найди «Брандмауэр Защитника Windows» (mpssvc): если тип запуска «Отключена», поставь «Автоматически» и нажми «Запустить». - Там же проверь «Служба базовой фильтрации» (BFE): без неё mpssvc не поднимется даже с правильным типом запуска, она должна работать всегда.
- Если служба стартует и падает или кнопка «Запустить» серая — проверь реестр:
HKLM\SYSTEM\CurrentControlSet\Services\mpssvc, параметр Start должен быть 2. - Сбрось политики брандмауэра к заводским: командная строка от администратора,
netsh advfirewall reset— битые правила умеют ронять службу при старте. - Прогони
sfc /scannowи DISM: ошибка 0x80070422 после кривых оптимизаторов часто означает побитые системные компоненты службы. - Проверь машину лечебной утилитой: часть троянов выключает брандмауэр и обновления специально, и без зачистки службы вернутся в отключённое состояние.
Открываешь Безопасность Windows, а там вместо статуса защиты красуется ошибка 0x80070422: служба брандмауэра не может быть запущена. Или хуже — ту же цифру выдаёт Центр обновлений, и патчи не ставятся неделями. Код выглядит как приговор системе, а на деле означает одну простую вещь: служба, которая отвечает за брандмауэр или обновления, выключена и не стартует. В девяти случаях из десяти её выключил не вирус и не Windows, а «оптимизатор», тюнер услуг или собственная рука полгода назад по совету из интернета. Разбираю цепочку служб снизу вверх: от базового фильтра до самой службы брандмауэра, и как поднять её намертво.

Матчасть: почему ошибка выглядит как 0x80070422
Код 0x80070422 — это системная константа «служба не может быть запущена», и оснастка безопасности показывает её, когда попытка стартовать службу брандмауэра упирается в запрет. Запрет живёт в трёх местах: тип запуска службы в реестре (значение 4 означает «отключена»), групповые политики или твикеры, которые правят эти значения пачкой, и состояние службы-фундамента BFE, без которой фильтрация пакетов не инициализируется вовсе. Отсюда метод: идём по цепочке снизу вверх, от BFE к mpssvc, затем чиним последствия в виде битых политик. Важная деталь: тот же код в Центре обновлений означает другую отключённую службу, wuauserv, и лечится тем же способом в том же окне services.msc — поэтому статья закрывает оба случая разом.
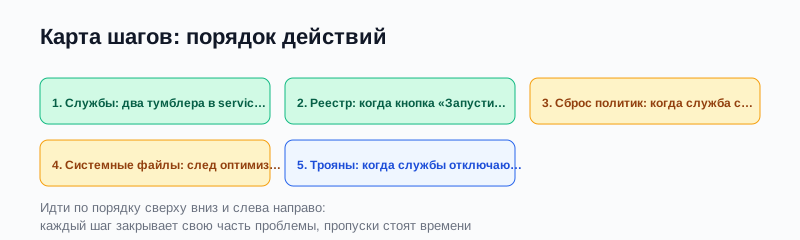
Шаг 1. Службы: два тумблера в services.msc
Win + R → services.msc. Найди «Служба базовой фильтрации» (Base Filtering Engine, BFE): состояние должно быть «Выполняется», тип запуска «Автоматически». Если отключена — включи и запусти первой, это фундамент. Затем «Брандмауэр Защитника Windows» (mpssvc): тип запуска «Автоматически», состояние «Выполняется». Если кнопка «Запустить» активна и служба стартует — ошибка в оснастке исчезнет сразу, без перезагрузки. Если служба стартует и через секунду останавливается с ошибкой — виноваты битые политики или компоненты, и это шаги 3-4. Заодно глянь «Центр обновления Windows» (wuauserv): если твой 0x80070422 прилетал из Центра обновлений, включать нужно именно её, тип запуска «Вручную» или «Автоматически».
Шаг 2. Реестр: когда кнопка «Запустить» серая
Если в services.msc тип запуска показан серым и не меняется, значит значение записано напрямую в реестре и защищено от оснастки. Win + R → regedit → HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\mpssvc → параметр Start: 4 означает «отключена», 3 — «вручную», 2 — «автоматически». Поставь 2 и перезагрузись. Рядом проверь ветку BFE: у неё Start тоже должен быть 2 или 3, но не 4. Третье место, где живёт запрет, — политики: HKLM\SOFTWARE\Policies\Microsoft\WindowsFirewall, если там есть разделы с DisableFirewall или подобным, удали их: это следы твикеров и корпоративных политик, которые перебивают локальные настройки. После правок перезагрузка обязательна: службы фильтрации читают свои флаги при старте системы.
Шаг 3. Сброс политик: когда служба стартует и падает
Битые правила брандмауэра умеют ронять службу в момент инициализации: она стартует, читает повреждённое правило и аварийно останавливается, а оснастка показывает тот же 0x80070422. Лечится сбросом политик к заводским: командная строка от администратора, netsh advfirewall reset. Команда стирает все пользовательские правила и возвращает профиль по умолчанию: если ты держал сложные правила для игр или рабочих программ, их придётся создать заново, но живая служба дороже. Там же полезно посмотреть текущее состояние: netsh advfirewall show allprofiles покажет, включён ли фильтр в трёх профилях и не стоит ли где-то состояние «выключен» вопреки службе.
Шаг 4. Системные файлы: след оптимизаторов
Оптимизаторы и твикеры, которые «ускоряют Windows отключением лишнего», часто вырывают компоненты службы с мясом: удаляют файлы драйверов фильтрации и ломают регистрацию. Проверка и лечение штатные: командная строка от администратора, сначала DISM /Online /Cleanup-Image /RestoreHealth, затем sfc /scannow, именно в таком порядке. DISM чинит хранилище компонентов, sfc восстанавливает файлы из него. После завершения перезагрузись и попробуй запустить службу снова. Если и после этого mpssvc не поднимается, смотри журнал событий: Win + R → eventvwr → Журналы Windows → Система, ошибки с источником Service Control Manager подскажут, какой именно компонент не дал службе стартовать.

Шаг 5. Трояны: когда службы отключаются сами
Если после всех шагов брандмауэр и обновления снова оказываются отключены через день-два, значит в системе живёт паразит, которому открытая сеть выгоднее закрытой: рекламные трояны и стилеры отключают защиту, чтобы качать довески и уносить данные. Цепочка зачистки стандартная: Dr.Web CureIt и Kaspersky Virus Removal Tool по очереди, затем проверка автозагрузки и планировщика на воскресители, затем смена паролей от почты и банков. Признак паразита в этой истории простой: тип запуска mpssvc сам возвращается в «Отключена» без твоих действий, и в журнале событий нет записей о ручном изменении. После зачистки повтори шаги 1-2 и оставь службы включёнными: брандмауэр Защитника в 2026 году — нормальная базовая защита, и отключать его навсегда стоит только ради стороннего антивируса, который займёт его место штатно.
Частые факапы
- Лечит оснастку вместо служб: перезапускает Безопасность Windows и Центр обновлений, пока причина лежит в отключённой службе на два этажа ниже.
- Включил mpssvc, но не тронул BFE: служба брандмауэра стартует, не находит фундамент фильтрации и падает с тем же кодом через секунду.
- Ставит тип запуска «Автоматически (отложенный)» для mpssvc: отложенный старт оставляет окно в несколько минут после загрузки, когда машина стоит без фильтрации.
- Игнорирует тот же код в Центре обновлений и лечит только брандмауэр: wuauserv отключена тем же оптимизатором, и патчи продолжат падать с 0x80070422.
- Сбрасывает политики netsh, не сохранив нужные правила для рабочих программ: живая служба возвращается, а удалённый доступ или специфичные порты внезапно оказываются закрыты дефолтом.
Вывод
Ошибка 0x80070422 — это не болезнь брандмауэра, а сообщение о том, что его службу выключили: оптимизатор, твикер, групповая политика или троян. Лестница лечения короткая и скучная: поднять BFE и mpssvc в services.msc, поправить Start в реестре, если кнопка серая, сбросить политики netsh, долечить системные файлы DISM и sfc, и зачистить паразита, если службы отключаются сами. Восемь случаев из десяти закрываются первыми двумя ступенями за две минуты. Держи в голове связку: тот же код в Центре обновлений лечится тем же окном services.msc, только служба там называется wuauserv, и после включения обеих машина снова получает и защиту, и патчи.